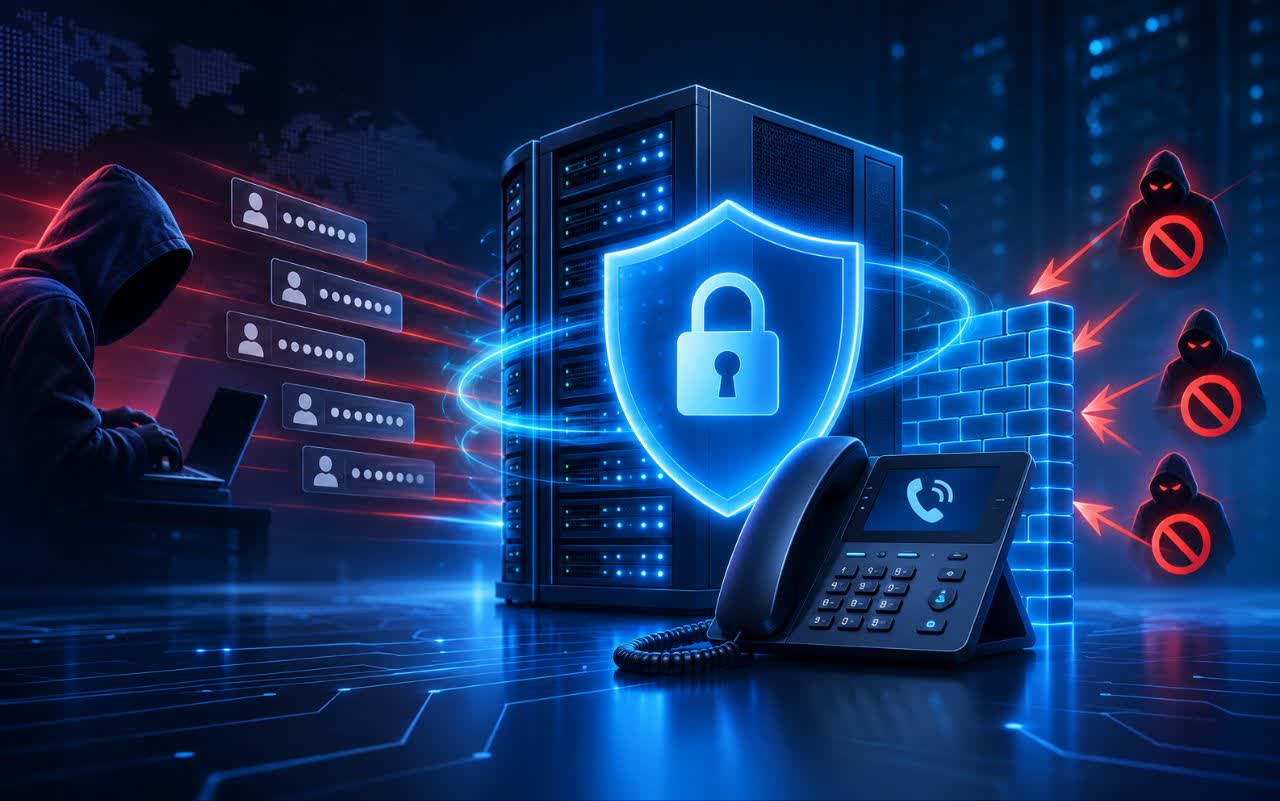
اگر از سیستم تلفنی ویپ (VoIP) در شرکت یا سازمان خود استفاده میکنید، حتماً میدانید که امنیت سرور آن چقدر اهمیت دارد. تصور کنید فردی بتواند با حدس زدن رمز عبور وارد سرور تلفنی شما شود؛ در این شرایط ممکن است به تماسهای سازمان دسترسی پیدا کند، از خطوط تلفنی برای برقراری تماسهای غیرمجاز استفاده کند یا حتی عملکرد کل سیستم را مختل کند.
یکی از روشهایی که مهاجمان برای ورود به سرورها استفاده میکنند، حمله Brute Force یا همان حدس زدن مکرر رمز عبور است. در این روش، ابزارهای خودکار تعداد زیادی نام کاربری و رمز عبور را امتحان میکنند تا بالاخره ترکیب درست را پیدا کنند.
این خطر فقط به سرورهای فیزیکی محدود نمیشود. اگر سرور ویپ شما روی زیرساخت ابری یا شبکه خصوصی مجازی ابری (VPC) قرار داشته باشد، باز هم باید دسترسیها و تنظیمات امنیتی آن را بهدرستی مدیریت کنید.
در این مقاله بررسی میکنیم حمله Brute Force چطور انجام میشود، چه خطرهایی برای سرور ویپ دارد و با چه روشهایی میتوان جلوی آن را گرفت.
بیشتر بخوانید: راه اندازی ویپ voip | پشتیبانی شبکه
حمله Brute Force چیست و چه خطری برای سرور ویپ دارد؟
حمله Brute Force نوعی تلاش خودکار برای پیدا کردن رمز عبور است. مهاجم به جای اینکه رمز را به صورت دستی حدس بزند، از نرمافزارهایی استفاده میکند که ترکیبهای مختلف را پشت سر هم امتحان میکنند.
برای مثال، اگر رمز عبور یک حساب مدیریتی ساده باشد، مهاجم ممکن است با استفاده از فهرست رمزهای رایج یا ترکیبهای مختلف، بارها برای ورود تلاش کند.
این حملات میتوانند حسابهای مدیریتی سرور، دسترسی SSH، پنلهای مدیریتی و حتی حسابهای داخلی سیستم تلفنی را هدف قرار دهند.
مهاجمان از چه روشهایی برای حدس زدن رمز استفاده میکنند؟
همه حملات Brute Force به یک شکل انجام نمیشوند. چند روش رایج وجود دارد:
Brute Force ساده: مهاجم ترکیبهای مختلف حروف، اعداد و نشانهها را امتحان میکند تا رمز عبور را پیدا کند.
Dictionary Attack: در این روش، بهجای امتحان کردن تمام ترکیبها، از فهرستی از رمزهای عبور رایج و کلمات قابل حدس استفاده میشود.
Credential Stuffing: مهاجم از نام کاربری و رمزهایی استفاده میکند که قبلاً در سایتها یا سرویسهای دیگر افشا شدهاند. اگر کاربر یک رمز را در چند سرویس تکرار کرده باشد، احتمال موفقیت این روش بیشتر میشود.
چرا سرورهای ویپ در معرض این حملات قرار دارند؟
سرور ویپ معمولاً برای مدیریت تماسها، داخلیها، ارتباط با خطوط شهری و اتصال کاربران به یکدیگر استفاده میشود. به همین دلیل، دسترسی غیرمجاز به آن میتواند خسارت زیادی ایجاد کند.
برای مثال، اگر مهاجم به یک حساب مدیریتی در سیستم تلفنی دسترسی پیدا کند، ممکن است تنظیمات داخلیها را تغییر دهد، تماسهای غیرمجاز برقرار کند یا بخشی از سرویس را از دسترس خارج کند.
در سیستمهایی مانند Asterisk و FreePBX، علاوه بر دسترسی مدیریتی، حسابهای SIP نیز اهمیت زیادی دارند. رمز عبور ضعیف داخلیها یا باز بودن غیرضروری پورتهای مربوط به SIP میتواند زمینه تلاش برای ورود غیرمجاز را فراهم کند.
چه اشتباهاتی امنیت سرور ویپ را کاهش میدهند؟
گاهی مشکل از یک حمله پیچیده نیست؛ چند تنظیم اشتباه میتوانند مسیر ورود مهاجم را باز بگذارند.
رایجترین این اشتباهات عبارتاند از:
باز گذاشتن پورت های مدیریتی برای تمام IPهای اینترنت
استفاده از رمزهای عبور ساده یا تکراری
باقی گذاشتن نام کاربری و رمزهای پیشفرض
فعال بودن دسترسی غیرضروری به SSH یا پنل مدیریت
استفاده نکردن از احراز هویت چندمرحلهای در بخشهای حساس
بهروزرسانی نکردن سیستمعامل و نرمافزار ویپ
نداشتن محدودیت برای تعداد تلاشهای ناموفق ورود
چگونه جلوی حملات Brute Force به سرور ویپ را بگیریم؟
برای افزایش امنیت سرور، بهتر است چند لایه دفاعی در نظر بگیرید. به این معنا که اگر یکی از روشهای امنیتی بهتنهایی کافی نبود، روشهای دیگر همچنان از سرور محافظت کنند.
استفاده از Fail2Ban برای مسدود کردن IPهای مشکوک
یکی از ابزارهای کاربردی برای مقابله با تلاشهای مکرر ورود، Fail2Ban است.
این ابزار گزارشهای ثبتشده در لاگ سرور را بررسی میکند. اگر یک آدرس IP چند بار پشت سر هم تلاش ناموفق برای ورود داشته باشد، Fail2Ban میتواند آن را برای مدت مشخصی در فایروال مسدود کند.
برای مثال، اگر فردی چندین بار رمز یک حساب SSH را اشتباه وارد کند، میتوان تنظیمات را طوری انجام داد که IP او بهصورت خودکار مسدود شود.
در سرورهای ویپ مبتنی بر Asterisk نیز میتوان متناسب با لاگها و تنظیمات سیستم، تلاشهای مشکوک برای ورود به حسابهای SIP را شناسایی و محدود کرد.
البته باید توجه داشت که Fail2Ban بهتنهایی جلوی همه حملات را نمیگیرد. اگر مهاجم از تعداد زیادی IP مختلف استفاده کند، لازم است از فایروال و راهکارهای امنیتی دیگری هم کمک بگیرید.
محدود کردن پورتهای SSH، RDP و SIP
یکی از مهمترین کارهایی که برای امنیت سرور ویپ باید انجام دهید، کنترل پورتهای باز است.
هر پورتی که بدون نیاز در دسترس اینترنت قرار داشته باشد، میتواند یک مسیر احتمالی برای حمله باشد. برای مثال:
پورت 22 معمولاً برای اتصال SSH استفاده میشود.
پورت 3389 برای دسترسی از راه دور RDP کاربرد دارد.
پورت 5060 و 5061 در بسیاری از سیستمهای ویپ برای ارتباط SIP استفاده میشوند.
پورتهای RTP نیز برای انتقال صدای تماسها به کار میروند و محدوده آنها به تنظیمات سیستم بستگی دارد.
بهتر است فقط پورتهایی را باز بگذارید که واقعاً به آنها نیاز دارید. همچنین دسترسی به پورتهای مدیریتی را به IPهای مشخص یا شبکههای مورد اعتماد محدود کنید.
تغییر پورت پیشفرض SSH هم میتواند تعداد زیادی از اسکنهای خودکار را کاهش دهد؛ اما بهتنهایی راهکار امنیتی محسوب نمیشود. مهاجم حرفهای همچنان میتواند پورت جدید را پیدا کند.
استفاده از کلید SSH بهجای رمز عبور
اگر برای مدیریت سرور لینوکسی از SSH استفاده میکنید، بهتر است بهجای تکیه بر رمز عبور، از احراز هویت مبتنی بر کلید استفاده کنید.
در این روش، یک جفت کلید عمومی و خصوصی ساخته میشود. کلید عمومی روی سرور قرار میگیرد و کلید خصوصی نزد مدیر سرور باقی میماند.
به این ترتیب، مهاجم نمیتواند صرفاً با امتحان کردن رمزهای مختلف وارد سرور شود.
البته کلید خصوصی باید بهخوبی محافظت شود. همچنین بهتر است پس از اطمینان از عملکرد صحیح ورود با کلید، دسترسی با رمز عبور را غیرفعال کنید تا ناخواسته راه ورود به سرور را نبندید یا دسترسی مدیریتی خود را از دست ندهید.
نکته مهم این است که کلید SSH فقط از دسترسی SSH محافظت میکند و جایگزین رمزهای قوی برای داخلیهای SIP یا پنل مدیریتی FreePBX نیست.
فعال کردن احراز هویت چندمرحلهای (MFA)
احراز هویت چندمرحلهای یا MFA یک لایه امنیتی اضافه برای ورود به حسابهای مهم ایجاد میکند.
در این روش، کاربر علاوه بر رمز عبور باید مرحله دیگری را هم تأیید کند؛ مثلاً کدی را از برنامه احراز هویت دریافت کند یا از یک کلید امنیتی استفاده کند.
فرض کنید رمز عبور مدیر سرور به هر دلیلی فاش شده باشد. اگر MFA فعال باشد، مهاجم همچنان برای ورود به مرحله دوم احراز هویت نیاز دارد.
بهتر است MFA را برای پنلهای مدیریتی، حسابهای ابری و سرویسهایی که از آن پشتیبانی میکنند فعال کنید. برای دسترسیهایی که MFA مستقیم ندارند، میتوان از روشهایی مانند VPN و کنترل دسترسی شبکه کمک گرفت.
چه روشهای پیشرفته ای امنیت سرور ویپ را بیشتر میکنند؟
روشهای پایه اهمیت زیادی دارند، اما برای سرورهایی که در محیطهای ابری یا شبکههای سازمانی فعالیت میکنند، بهتر است راهکارهای پیشرفتهتری هم در نظر گرفته شود.
استفاده از معماری Zero Trust
مدل امنیتی Zero Trust یا «اعتماد صفر» بر یک اصل ساده تأکید دارد: هیچ کاربر یا دستگاهی نباید فقط به دلیل قرار گرفتن در شبکه سازمان، قابل اعتماد فرض شود.
در این روش، هر درخواست دسترسی باید بر اساس هویت کاربر، سطح مجوز و شرایط امنیتی بررسی شود.
برای مثال، اگر کارمندی فقط به پنل داخلی سیستم ویپ نیاز دارد، نباید بهصورت خودکار اجازه دسترسی به تمام بخشهای سرور را داشته باشد.
با اجرای این مدل میتوان دسترسیها را محدود کرد و در صورت نفوذ به یک حساب، احتمال دسترسی مهاجم به بخشهای دیگر شبکه را کاهش داد.
استفاده از فایروال و محدود سازی دسترسی IP
فایروال یکی از مهمترین بخشهای امنیت سرور است. با کمک آن میتوانید مشخص کنید چه آدرسهایی اجازه اتصال به سرور را داشته باشند و کدام ارتباطها مسدود شوند.
برای مثال، اگر فقط کارکنان یک شرکت باید به پنل مدیریتی ویپ دسترسی داشته باشند، میتوانید دسترسی این پنل را به IPهای مشخص یا شبکه VPN سازمان محدود کنید.
در محیط VPC نیز بهتر است از قابلیتهایی مانند Security Group یا Network ACL، متناسب با سرویسدهنده ابری خود استفاده کنید.
این تنظیمات کمک میکنند دسترسی به منابع سرور فقط از مسیرهای مورد تأیید امکانپذیر باشد.
بررسی ترافیک با IDS و IPS
سیستمهای تشخیص و جلوگیری از نفوذ، ترافیک شبکه را بررسی میکنند تا رفتارهای مشکوک شناسایی شوند.
تفاوت این دو ابزار به زبان ساده این است:
IDS: فعالیت مشکوک را شناسایی میکند و هشدار میدهد.
IPS: علاوه بر شناسایی، در صورت پیکربندی مناسب میتواند ترافیک مخرب را مسدود کند.
برای نمونه، اگر تعداد زیادی درخواست غیرعادی به سمت سرور ارسال شود، این سیستمها میتوانند آن را بهعنوان یک رفتار مشکوک گزارش کنند یا جلوی بخشی از ترافیک را بگیرند.
ثبت و بررسی مداوم لاگهای امنیتی
لاگها یا گزارشهای سرور، اطلاعات مهمی درباره اتفاقاتی که در سیستم رخ میدهد ثبت میکنند.
با بررسی منظم این گزارشها میتوانید متوجه شوید چه کسی تلاش کرده وارد سرور شود، کدام حسابها چند بار رمز اشتباه وارد کردهاند و چه تغییراتی در تنظیمات سیستم ایجاد شده است.
در شبکههای بزرگتر میتوان از سامانههای SIEM برای جمعآوری و تحلیل متمرکز گزارشهای سرور، فایروال و تجهیزات شبکه استفاده کرد.
این کار به مدیر شبکه کمک میکند رفتارهای غیرعادی را زودتر تشخیص دهد و قبل از گسترش مشکل، اقدامات لازم را انجام دهد.
مقایسه روش های امنیتی برای جلوگیری از Brute Force
هر روش امنیتی بخشی از خطر را کاهش میدهد و هیچ کدام به تنهایی برای محافظت کامل از سرور کافی نیستند. جدول زیر کاربرد و محدودیت هر روش را نشان میدهد.
| روش امنیتی | کاربرد اصلی | میزان کمک به مقابله با حمله |
|---|---|---|
| تغییر پورت پیشفرض | کاهش اسکنها و حملات خودکار | محدود |
| Fail2Ban | مسدود کردن IPهای دارای تلاش ناموفق مکرر | زیاد |
| کلید SSH | جلوگیری از ورود با حدس زدن رمز SSH | بسیار زیاد |
| احراز هویت چندمرحلهای | ایجاد مرحله امنیتی اضافه برای ورود | بسیار زیاد |
| محدودسازی IP | محدود کردن دسترسی به منابع حساس | بسیار زیاد |
| فایروال و Security Group | کنترل ارتباطهای ورودی و خروجی | بسیار زیاد |
| IDS/IPS | شناسایی و در برخی تنظیمات مسدود کردن رفتار مشکوک | مکمل |
| SIEM | جمعآوری و تحلیل رویدادهای امنیتی | مکمل |
چکلیست ساده برای افزایش امنیت سرور ویپ
اگر مدیریت سرور ویپ را بر عهده دارید، موارد زیر را بهصورت دورهای بررسی کنید:
رمز عبور حسابهای مدیریتی و داخلیهای SIP را قوی و غیرتکراری انتخاب کنید.
رمزهای پیشفرض را تغییر دهید.
دسترسی SSH را به IPهای مورد اعتماد محدود کنید.
برای اتصال SSH از کلید امنیتی استفاده کنید.
پورتهای غیرضروری را ببندید.
برای پنلهای مدیریتی، MFA را در صورت پشتیبانی فعال کنید.
Fail2Ban را برای سرویسهای مورد نیاز تنظیم کنید.
نرمافزار Asterisk، FreePBX و سیستمعامل را بهروز نگه دارید.
گزارش تلاشهای ناموفق ورود را بررسی کنید.
از تنظیمات و اطلاعات مهم سرور نسخه پشتیبان تهیه کنید.
نتیجهگیری
حملات Brute Force یکی از روشهای رایج برای تلاش جهت ورود غیرمجاز به سرورها هستند و سرورهای ویپ هم از این خطر در امان نیستند. اگر رمزهای عبور ضعیف باشند، پورتهای مدیریتی بدون محدودیت در دسترس اینترنت قرار بگیرند یا گزارشهای امنیتی بررسی نشوند، احتمال سوءاستفاده از سرور افزایش پیدا میکند.
برای محافظت از سرور ویپ بهتر است چند اقدام را همزمان انجام دهید: استفاده از رمزهای قوی، محدود کردن دسترسی IP، فعالسازی Fail2Ban، استفاده از کلید SSH و احراز هویت چندمرحلهای. در کنار این موارد، بهروزرسانی منظم نرمافزارها و بررسی لاگها را هم فراموش نکنید.
در نهایت، امنیت سرور یک کار یک باره نیست. با بررسی دورهای تنظیمات و کنترل دسترسیها میتوانید احتمال نفوذ را کاهش دهید و از اختلال در ارتباطات تلفنی سازمان جلوگیری کنید.
اگر به دنبال یک تیم متخصص و قابل اعتماد برای راه اندازی شبکه هستید، اسمارت تک میتواند انتخابی هوشمندانه برای شما باشد. این مجموعه با تکیه بر تجربه، پشتیبانی 24 ساعته، امنیت بالا و ارائه راهکارهای متناسب با نیاز کسب و کار، تلاش میکند زیرساخت فناوری شما را پایدار و بهینه نگه دارد. برای دریافت مشاوره، آشنایی با خدمات بیشتر و انتخاب بهترین راهکار برای مجموعه خود، با ما در ارتباط باشید.
سوالات متداول
آیا تغییر پورت SSH برای جلوگیری از حمله Brute Force کافی است؟
خیر. تغییر پورت میتواند تعداد زیادی از حملات خودکار و اسکنهای ساده را کاهش دهد، اما یک راهکار امنیتی کامل نیست. برای محافظت بهتر باید از کلید SSH، فایروال و محدودسازی IP هم استفاده کنید.
تفاوت Brute Force و Dictionary Attack چیست؟
در حمله Brute Force، ترکیبهای مختلف کاراکترها برای پیدا کردن رمز امتحان میشوند. اما در Dictionary Attack، مهاجم از فهرستی از رمزهای عبور رایج و کلمات آماده استفاده میکند. به همین دلیل، رمزهای ساده و قابل حدس بیشتر در معرض خطر هستند.
آیا Fail2Ban میتواند تمام حملات Brute Force را متوقف کند؟
خیر. Fail2Ban میتواند IPهایی را که چندین بار تلاش ناموفق دارند مسدود کند، اما در حملات گستردهای که از تعداد زیادی IP مختلف انجام میشوند، بهتنهایی کافی نیست. در چنین شرایطی باید از فایروال، محدودسازی دسترسی و راهکارهای امنیتی شبکه هم استفاده شود.
آیا سرورهای Asterisk و FreePBX هم در معرض حملات Brute Force هستند؟
بله. اگر دسترسی مدیریتی یا حسابهای SIP بهدرستی محافظت نشده باشند، ممکن است هدف تلاشهای مکرر برای ورود قرار بگیرند. استفاده از رمزهای قوی، محدود کردن دسترسی به IPهای مجاز، بهروزرسانی نرمافزار و تنظیم Fail2Ban میتواند خطر را کاهش دهد.
آیا برای امنیت سرور ویپ باید تمام پورتهای SIP را ببندیم؟
خیر. پورتهای مورد نیاز برای برقراری تماس باید متناسب با ساختار شبکه باز باشند؛ اما بهتر است دسترسی به آنها فقط برای IPها و سرویسهای مورد اعتماد مجاز باشد. بستن بدون برنامه پورتهای مورد نیاز ممکن است باعث اختلال در تماسها شود.