
وقتی یک وب سایت باز نمیشود، ایمیلی ارسال نمیشود یا ارتباط بین دو کامپیوتر قطع میشود، چگونه میتوان علت مشکل را پیدا کرد؟ آیا ایراد از کابل شبکه است، تنظیمات IP بهدرستی انجام نشده یا سرویس موردنظر با مشکل مواجه شده است؟ برای پاسخ به این پرسشها، متخصصان شبکه از مدلهای OSI و TCP/IP استفاده میکنند.
مدل OSI و مدل TCP/IP دو چارچوب مهم برای درک نحوه انتقال داده در شبکههای کامپیوتری هستند. این مدلها وظایف ارتباطی را به بخشهای مختلف تقسیم میکنند تا بررسی، طراحی و عیب یابی شبکه سادهتر شود. آشنایی با لایههای شبکه به مدیران شبکه کمک میکند مشکلات را بهصورت مرحله به مرحله بررسی کنند و به جای حدس زدن، علت اصلی اختلال را پیدا کنند.
در این مقاله، با مفهوم مدل OSI و TCP/IP، وظایف لایههای مختلف، تفاوت این دو مدل و روش عیب یابی شبکه از لایههای پایین به بالا آشنا میشوید.
بیشتر بخوانید: مشاوره شبکه | پشتیبانی شبکه
مدل OSI و TCP/IP چیست و چه کاربردی دارد؟
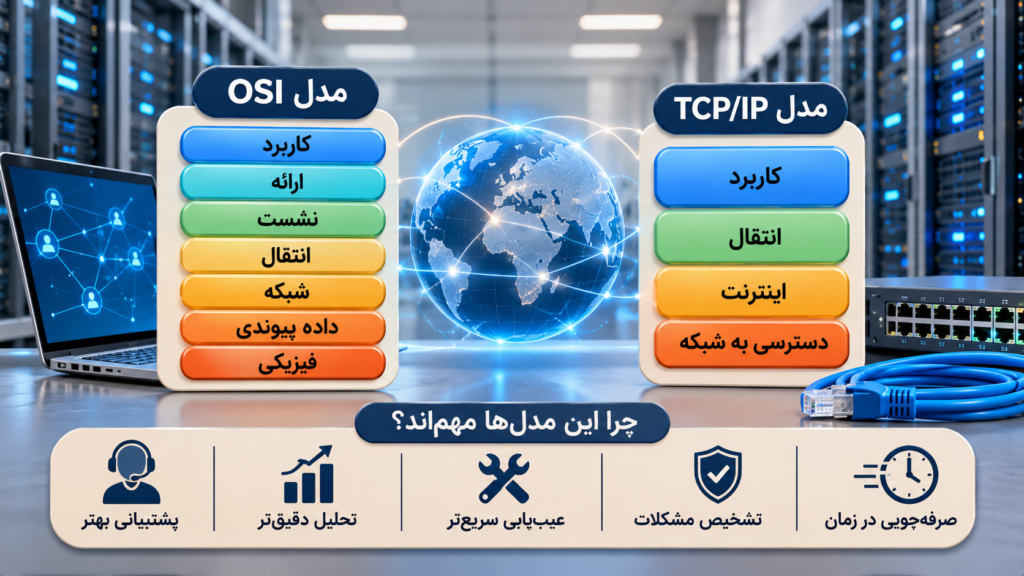
مدل OSI و مدل TCP/IP چارچوب هایی هستند که نحوه برقراری ارتباط میان دستگاهها در شبکه را توضیح میدهند. هر دو مدل، فرآیند انتقال داده را به بخشهایی با وظایف مشخص تقسیم میکنند؛ اما تعداد لایهها و نحوه دستهبندی عملکردها در آنها متفاوت است.
مدل OSI چیست؟
مدل OSI مخفف Open Systems Interconnection و به معنای ارتباط متقابل سیستمهای باز است. این مدل مرجع از هفت لایه تشکیل شده و برای توضیح عملکرد شبکه، آموزش مفاهیم ارتباطی و شناسایی محل بروز مشکلات کاربرد دارد.
در مدل OSI، هر لایه وظیفه مشخصی دارد. برای مثال، لایه فیزیکی با انتقال بیتها سروکار دارد، لایه شبکه مسیریابی بستهها را انجام میدهد و لایه کاربرد با پروتکلهایی مانند HTTP و SMTP ارتباط دارد.
نکته مهم این است که OSI یک مدل مرجع است؛ بنابراین، همه پیادهسازیهای شبکه دقیقاً مطابق مرزبندی هفتگانه آن ساخته نشدهاند. با این حال، این مدل همچنان یکی از کاربردیترین ابزارها برای یادگیری شبکه و عیبیابی سیستماتیک محسوب میشود.
مدل TCP/IP چیست؟
مدل TCP/IP چارچوبی برای توضیح ارتباطات مبتنی بر مجموعه پروتکلهای اینترنت است. این مدل معمولاً در چهار لایه معرفی میشود: دسترسی به شبکه، اینترنت، انتقال و کاربرد.
پروتکل IP وظیفه آدرسدهی منطقی و انتقال بستهها میان شبکهها را بر عهده دارد. TCP انتقال قابلاعتماد و مبتنی بر اتصال را فراهم میکند و UDP برای ارسال داده بدون برقراری اتصال TCP به کار میرود.
مدل TCP/IP به عملکرد واقعی شبکههای مبتنی بر اینترنت نزدیکتر است و در تحلیل ارتباطات شبکه، بررسی ترافیک و پیکربندی سرویسها کاربرد زیادی دارد.
چرا مدلهای شبکه اهمیت دارند؟
فرض کنید یک کاربر نمیتواند وارد وبسایت شرکت شود. بدون شناخت لایههای شبکه، ممکن است بررسی را از تنظیمات مرورگر آغاز کنید؛ در حالی که مشکل از کابل، سوئیچ، آدرس IP، دروازه پیشفرض، DNS یا سرویس وب باشد.
مدلهای OSI و TCP/IP کمک میکنند مشکل را در بخش مناسب بررسی کنید. این رویکرد مزایای زیر را دارد:
کاهش زمان عیبیابی شبکه و جلوگیری از بررسیهای غیرضروری
تشخیص بهتر مشکلات سختافزاری، نرمافزاری و پیکربندی
سادهتر شدن مستندسازی و انتقال اطلاعات میان کارشناسان شبکه
افزایش دقت در تحلیل ارتباطات بین کلاینتها، سرورها و تجهیزات شبکه
ایجاد زبان مشترک میان متخصصان شبکه، امنیت و پشتیبانی فناوری اطلاعات
لایههای مدل OSI چگونه کار میکنند؟
لایههای مدل OSI چگونه کار میکنند؟
مدل OSI شامل هفت لایه است که هرکدام بخشی از فرآیند ارتباط را مدیریت میکنند. از پایین به بالا: فیزیکی، پیوند داده، شبکه، انتقال، نشست، نمایش و کاربرد.
| شماره | نام انگلیسی | وظیفه اصلی |
|---|---|---|
| ۷ | Application | ارائه خدمات شبکه به برنامههای کاربردی |
| ۶ | Presentation | قالببندی، تبدیل و نمایش دادهها |
| ۵ | Session | مدیریت نشستهای ارتباطی |
| ۴ | Transport | انتقال انتهابهانتها و مدیریت پورتها |
| ۳ | Network | آدرسدهی IP و مسیریابی |
| ۲ | Data Link | انتقال فریمها در شبکه محلی و آدرسدهی MAC |
| ۱ | Physical | انتقال بیتها از طریق رسانه فیزیکی |
فیزیکی Physical
انتقال بیتها از طریق کابل مسی، فیبر نوری یا امواج بیسیم. کابل، کانکتور، پچپنل، پورت سوئیچ و ویژگیهای سیگنال در این لایه بررسی میشوند.
مثال: اگر کابل قطع باشد یا کانکتور درست متصل نشده باشد، ارتباط برقرار نمیشود. بررسی چراغ لینک و تعویض کابل اولین قدم است.
ابزار: تستر کابل، چراغ لینک پورت
پیوند داده Data Link
انتقال فریمها در شبکه محلی با استفاده از آدرسهای MAC. سوئیچهای اترنت بر اساس جدول MAC، فریمها را به پورت مناسب هدایت میکنند.
مثال: کامپیوتری که به اشتباه در VLAN دیگری قرار گرفته، حتی با اتصال فیزیکی برقرار، به منابع دسترسی ندارد.
ابزار: جدول MAC، وضعیت VLAN، شمارنده خطای رابط
شبکه Network
آدرسدهی منطقی و مسیریابی بستهها بین شبکههای مختلف. پروتکل IP مهمترین پروتکل این لایه است و روترها از اطلاعات مسیریابی استفاده میکنند.
مثال: اگر کامپیوتر به دستگاههای داخل شبکه محلی دسترسی داشته باشد اما به سرور شبکه دیگر نه، تنظیمات IP و دروازه پیشفرض را بررسی کنید.
ابزار: ipconfig، ip addr، ping، tracert
انتقال Transport
ارتباط انتهابهانتها میان برنامهها. دو پروتکل اصلی: TCP با تأیید دریافت و ارسال مجدد، و UDP با سربار کمتر و بدون تضمین تحویل.
مثال: سرور روشن است اما فایروال پورت را مسدود کرده، پس سرویس در دسترس نیست.
ابزار: Test-NetConnection، ss، تحلیلگر ترافیک
نشست Session
ایجاد، مدیریت و پایان دادن به نشستهای ارتباطی. این لایه برای توضیح سازماندهی تعامل میان سیستمها مفید است.
نکته: در معماریهای امروزی این وظایف معمولاً در پروتکلها و نرمافزارهای لایه کاربرد پیادهسازی میشوند و جزء مستقلی وجود ندارد.
نمایش Presentation
تبدیل قالب داده، کدگذاری کاراکترها، فشردهسازی و رمزنگاری.
مثال: رمزنگاری TLS در عمل در کتابخانههای نرمافزاری انجام میشود و مرز آن با یک لایه مستقل همیشه روشن نیست.
کاربرد Application
نزدیکترین لایه به نرمافزارهای کاربر. پروتکلهایی مانند HTTP، DNS، SMTP و FTP در این لایه قرار میگیرند.
مثال: اگر وبسایتی فقط در یک مرورگر باز نشود، تنظیمات برنامه و خطاهای پروتکل را بررسی کنید.
نکته: مرورگر یا کلاینت ایمیل خودش یک پروتکل نیست و از چند لایه و پروتکل استفاده میکند.
مدل TCP/IP چند لایه دارد و هر لایه چه وظیفهای دارد؟
مدل TCP/IP معمولاً در قالب چهار لایه آموزش داده میشود. در برخی منابع، لایه دسترسی به شبکه به دو لایه پیوند داده و فیزیکی تقسیم میشود و در نتیجه مدل پنجلایهای ارائه میشود.
| لایه TCP/IP | وظیفه | نمونه پروتکل یا فناوری |
|---|---|---|
| Application | ارائه خدمات ارتباطی به برنامهها | HTTP، DNS، SMTP |
| Transport | ارتباط میان برنامهها و مدیریت پورتها | TCP، UDP |
| Internet | آدرسدهی IP و مسیریابی بستهها | IPv4، IPv6، ICMP |
| Network Access | انتقال داده در شبکه محلی و رسانه ارتباطی | Ethernet، Wi-Fi |
تفاوت لایههای OSI و TCP/IP در عمل
مدل OSI لایه نشست و نمایش را جداگانه تعریف میکند، اما در مدل TCP/IP این وظایف معمولاً در لایه کاربرد قرار میگیرند. همچنین، دو لایه فیزیکی و پیوند داده در مدل هفتلایهای OSI معمولاً در قالب لایه دسترسی به شبکه در مدل چهارلایهای TCP/IP دستهبندی میشوند.
این تفاوت نشان میدهد که مدلها الزاماً یکبهیک با هم منطبق نیستند. هدف اصلی آنها فراهم کردن چارچوبی برای توضیح عملکرد شبکه است، نه اینکه هر پروتکل همیشه فقط در یک لایه مشخص فعالیت کند.
تفاوت مدل OSI و TCP/IP چیست؟
مهمترین تفاوت این دو مدل در هدف، تعداد لایهها و نحوه دستهبندی وظایف شبکه است. OSI بیشتر بهعنوان مدل مرجع برای آموزش و تحلیل استفاده میشود، در حالی که TCP/IP بر مجموعه پروتکلهای مورد استفاده در ارتباطات اینترنتی استوار است.
| ویژگی | مدل OSI | مدل TCP/IP |
|---|---|---|
| تعداد لایهها | ۷ لایه | معمولاً ۴ لایه؛ گاهی ۵ لایه |
| ماهیت | مدل مرجع مفهومی | مدل پروتکلی و معماری ارتباطات اینترنتی |
| لایههای بالایی | کاربرد، نمایش و نشست | کاربرد |
| لایه انتقال | Transport | Transport |
| لایه شبکه | Network | Internet |
| لایههای پایینی | فیزیکی و پیوند داده | دسترسی به شبکه در مدل چهارلایهای |
| کاربرد رایج | آموزش، تحلیل و عیبیابی | توضیح و پیادهسازی ارتباطات اینترنتی |
چرا عیب یابی شبکه را از لایههای پایین شروع میکنیم؟
یکی از روشهای رایج عیب یابی، رویکرد پایین به بالا (Bottom-Up) است. در این روش، بررسی از اتصال فیزیکی آغاز میشود و سپس به لایههای بالاتر میرسد. این رویکرد کمک میکند پیش از بررسی تنظیمات پیچیده نرمافزاری، از برقرار بودن زیرساخت ارتباطی مطمئن شوید.
با این حال، شروع از لایه فیزیکی یک قانون قطعی برای تمام مشکلات نیست. روش مناسب به نشانههای اختلال بستگی دارد. گاهی بررسی از لایه کاربرد یا دنبال کردن مسیر ارتباطی، سریعتر به نتیجه میرسد.
۱. بررسی زیرساخت قبل از نرمافزار
اگر کابل قطع باشد، کارت شبکه غیرفعال شده باشد یا پورت سوئیچ لینک نداشته باشد، بررسی تنظیمات مرورگر معمولاً کمکی نمیکند. ابتدا باید از وضعیت اتصال فیزیکی، روشن بودن تجهیزات و فعال بودن رابط شبکه مطمئن شوید.
در شبکههای بیسیم نیز بررسی قدرت سیگنال، اتصال به SSID صحیح و وضعیت دسترسی به نقطه اتصال میتواند نخستین مرحله عیبیابی باشد.
۲. کاهش زمان عیب یابی و هزینههای پشتیبانی
بررسی مرحلهبهمرحله باعث میشود کارشناس شبکه از انجام آزمایشهای غیرضروری جلوگیری کند. برای مثال، اگر رابط شبکه آدرس IP معتبر دریافت نکرده باشد، بررسی تنظیمات برنامههای کاربردی پیش از حل مشکل IP احتمالاً نتیجهای ندارد.
این روش بهویژه در شبکههای سازمانی مفید است؛ زیرا یک اختلال کوچک در کابلکشی، VLAN یا سرویس DHCP ممکن است تعداد زیادی از کاربران را تحت تأثیر قرار دهد.
۳. تشخیص تفاوت مشکلات فیزیکی و منطقی
برقرار بودن لینک فیزیکی به این معنا نیست که تمام لایههای پایینتر و بالاتر بدون مشکل کار میکنند. برای مثال، چراغ لینک روشن ممکن است نشان دهد که اتصال فیزیکی برقرار است، اما همچنان احتمال خطای VLAN، تنظیمات IP، مسیریابی یا فایروال وجود دارد.
بنابراین، باید هر مرحله با آزمون مناسب بررسی شود و نتیجه هر آزمون، مرحله بعدی را مشخص کند.
مراحل عیبیابی شبکه با استفاده از مدل OSI
مراحل عیبیابی شبکه با استفاده از مدل OSI
برای بررسی یک مشکل شبکه میتوانید این مراحل را دنبال کنید. این ترتیب برای بسیاری از مشکلات اتصال مناسب است، اما در شرایط خاص میتوان بر اساس شواهد، مراحل را جابهجا کرد.
-
۱
بررسی لایه فیزیکی Physical
- وضعیت کابل و کانکتورهای شبکه را بررسی کنید.
- از روشن بودن تجهیزات و اتصال صحیح برق مطمئن شوید.
- چراغ لینک کارت شبکه و پورت سوئیچ را بررسی کنید.
- در صورت نیاز، کابل یا پورت دیگری را آزمایش کنید.
-
۲
بررسی لایه پیوند داده Data Link
- وضعیت پورت سوئیچ و VLAN مربوط به کاربر را بررسی کنید.
- مطمئن شوید دستگاه به شبکه صحیح متصل است.
- در صورت وجود خطا، جدول MAC و شمارندههای رابط شبکه را بررسی کنید.
-
۳
بررسی آدرسدهی IP و مسیریابی Network
در ویندوز، این دستور اطلاعات پیکربندی شبکه را نمایش میدهد:
ipconfig /allآدرس IP، Subnet Mask، Default Gateway و DNS Server را بررسی کنید. سپس، در صورت مناسب بودن شرایط شبکه، اتصال به دروازه پیشفرض و مقصدهای دیگر را آزمایش کنید.
برای نمونه:
ping 192.168.1.1آدرس بالا را با آدرس واقعی دروازه شبکه خود جایگزین کنید. پاسخ ندادن به Ping لزوماً به معنای قطع بودن مسیر نیست، چون ممکن است ICMP توسط فایروال مسدود شده باشد.
-
۴
بررسی DNS Application
اگر دسترسی به یک سرویس با آدرس IP برقرار است اما نام دامنه آن باز نمیشود، DNS یکی از موارد مهم برای بررسی است. در ویندوز:
nslookup example.comاگر نام دامنه به آدرس IP تبدیل نشود، تنظیمات DNS، دسترسی به DNS Server و پاسخهای دریافتی را بررسی کنید. برخی مشکلات وبسایت ممکن است به تنظیمات پروکسی، TLS یا خود سرویس هم مربوط باشند.
-
۵
بررسی پورت و سرویس کاربردی Transport
اگر مسیر شبکه برقرار است اما سرویس موردنظر پاسخ نمیدهد، پورت مقصد، وضعیت سرویس و قوانین فایروال را بررسی کنید. برای آزمایش اتصال TCP به یک پورت مشخص در ویندوز:
Test-NetConnection example.com -Port 443در این مثال پورت ۴۴۳ برای HTTPS آزمایش میشود. موفق بودن این آزمون به معنای سالم بودن تمام بخشهای وبسایت نیست؛ فقط نشان میدهد اتصال TCP به مقصد و پورت موردنظر برقرار شده است.
مثال عملی: چرا یک وب سایت باز نمیشود؟
فرض کنید کاربر اعلام میکند که یک وب سایت در مرورگر او باز نمیشود. برای پیدا کردن علت، بهتر است نشانههای مشکل را به ترتیب بررسی کنید.
- اتصال فیزیکی: ابتدا مطمئن شوید کامپیوتر به شبکه متصل است و رابط شبکه وضعیت مناسبی دارد.
- آدرس IP: بررسی کنید دستگاه آدرس IP معتبر دریافت کرده و تنظیمات Gateway صحیح است.
- اتصال به شبکه: ارتباط با دروازه پیشفرض یا مقصدهای قابل دسترس را آزمایش کنید.
- DNS: بررسی کنید نام دامنه به آدرس IP تبدیل میشود یا خیر.
- پورت و سرویس: اتصال TCP به پورت موردنیاز را آزمایش کنید و در صورت لزوم وضعیت فایروال و سرویس وب را بررسی کنید.
- مرورگر و برنامه: اگر مراحل قبلی موفق بودند، تنظیمات پروکسی، خطاهای گواهی TLS، کش مرورگر و پیام خطای برنامه را بررسی کنید.
این روش به شما کمک میکند دامنه مشکل را محدود کنید. با این حال، ممکن است چند لایه هم زمان دچار مشکل باشند؛ بنابراین، نتایج هر آزمایش باید در کنار سایر شواهد تفسیر شوند.
جمع بندی
مدل OSI و TCP/IP به متخصصان شبکه کمک میکنند فرآیند ارتباط میان دستگاه ها را بهتر درک کنند و مشکلات را در بخش مناسب بررسی کنند. مدل OSI با هفت لایه، چارچوبی دقیق برای تحلیل وظایف شبکه ارائه میدهد و مدل TCP/IP نحوه عملکرد مجموعه پروتکلهای مورد استفاده در اینترنت را توضیح میدهد.
برای عیب یابی مؤثر، ابتدا نشانههای مشکل را مشخص کنید و سپس اتصال فیزیکی، پیوند داده، آدرسدهی IP، مسیریابی، DNS، پورتها و سرویس کاربردی را متناسب با شرایط بررسی کنید. استفاده از این رویکرد منظم، زمان تشخیص خطا را کاهش میدهد و به افزایش کیفیت پشتیبانی و مدیریت شبکه کمک میکند.
اگر به دنبال یک تیم متخصص و قابل اعتماد برای راه اندازی شبکه هستید، اسمارت تک میتواند انتخابی هوشمندانه برای شما باشد. این مجموعه با تکیه بر تجربه، پشتیبانی 24 ساعته، امنیت بالا و ارائه راهکارهای متناسب با نیاز کسب و کار، تلاش میکند زیرساخت فناوری شما را پایدار و بهینه نگه دارد. برای دریافت مشاوره، آشنایی با خدمات بیشتر و انتخاب بهترین راهکار برای مجموعه خود، با ما در ارتباط باشید.
سوالات متداول درباره مدل OSI و TCP/IP
تفاوت لایه ۲ و لایه ۳ شبکه چیست؟
لایه ۲ با فریمها و آدرسهای MAC در شبکه محلی سروکار دارد و سوئیچها معمولاً در این لایه فعالیت میکنند. لایه ۳ از آدرسهای IP برای مسیریابی بستهها میان شبکههای مختلف استفاده میکند و روترها از تجهیزات اصلی این لایه هستند.
تفاوت TCP و UDP چیست؟
TCP پروتکلی مبتنی بر اتصال است که تحویل قابلاعتماد و ترتیب دادهها را مدیریت میکند. UDP بدون ایجاد اتصال TCP، دیتاگرامها را ارسال میکند و تضمین ذاتی برای تحویل یا ترتیب آنها ندارد. انتخاب میان این دو به نیاز برنامه بستگی دارد؛ برای مثال، بسیاری از ارتباطات وب از TCP یا پروتکلهای مبتنی بر UDP مانند QUIC استفاده میکنند.
اگر کابل شبکه سالم باشد اما اینترنت کار نکند، مشکل از کدام لایه است؟
اگر اتصال فیزیکی برقرار باشد، باید مراحل بعدی را بررسی کنید. تنظیمات IP، دروازه پیشفرض، VLAN، مسیرهای مسیریابی، DNS، فایروال و وضعیت سرویسدهنده اینترنت همگی میتوانند از علتهای احتمالی باشند. تنها با سالم بودن کابل نمیتوان لایه مشکل را مشخص کرد.
آیا مدل OSI در شبکههای واقعی استفاده میشود؟
مدل OSI بیشتر یک مدل مرجع برای آموزش، تحلیل و عیبیابی است. شبکههای امروزی عمدتاً از مجموعه پروتکلهای TCP/IP استفاده میکنند؛ با این حال، مفاهیم و نامگذاری لایههای OSI همچنان در مستندسازی و ارتباط میان متخصصان شبکه کاربرد گستردهای دارند.
برای عیبیابی شبکه باید همیشه از لایه یک شروع کرد؟
خیر. شروع از لایه فیزیکی در روش Bottom-Up رایج است، اما همیشه بهترین نقطه شروع نیست. اگر خطای مشخصی مانند خطای DNS یا رد شدن اتصال به یک پورت گزارش شده باشد، بررسی مستقیم همان بخش میتواند سریعتر باشد. مهم این است که عیبیابی بر اساس شواهد و بهصورت مرحلهای انجام شود.